来自自媒体主理人的真实发端
“10 月 19 日凌晨,因历史账号失联与域名交接,整个 FocusOnV2EX 站点全网突发 521 / 522 宕机,宝塔面板后台打不开,必须连夜完成跨账号切流与 SSL 证书战地重建!”
—— 这是一场在午夜发生的真实惊魂救援实录。很多站长在折腾 CDN 迁移时,往往就是这样把一个原本好好的网站折腾到全面瘫痪的。
网站从一个旧项目(小微之家导航 / accunion.cn)独立演进为全新的 FocusOnV2EX,涉及到**Cloudflare 账号整体换绑、权威 NS 切流、15 条复杂 DNS 规则重构、以及源服务器 Let’s Encrypt 证书在 CDN 遮蔽下的验证死锁**。
一、 翻车回放:宝塔后台失联与全网 521 报错
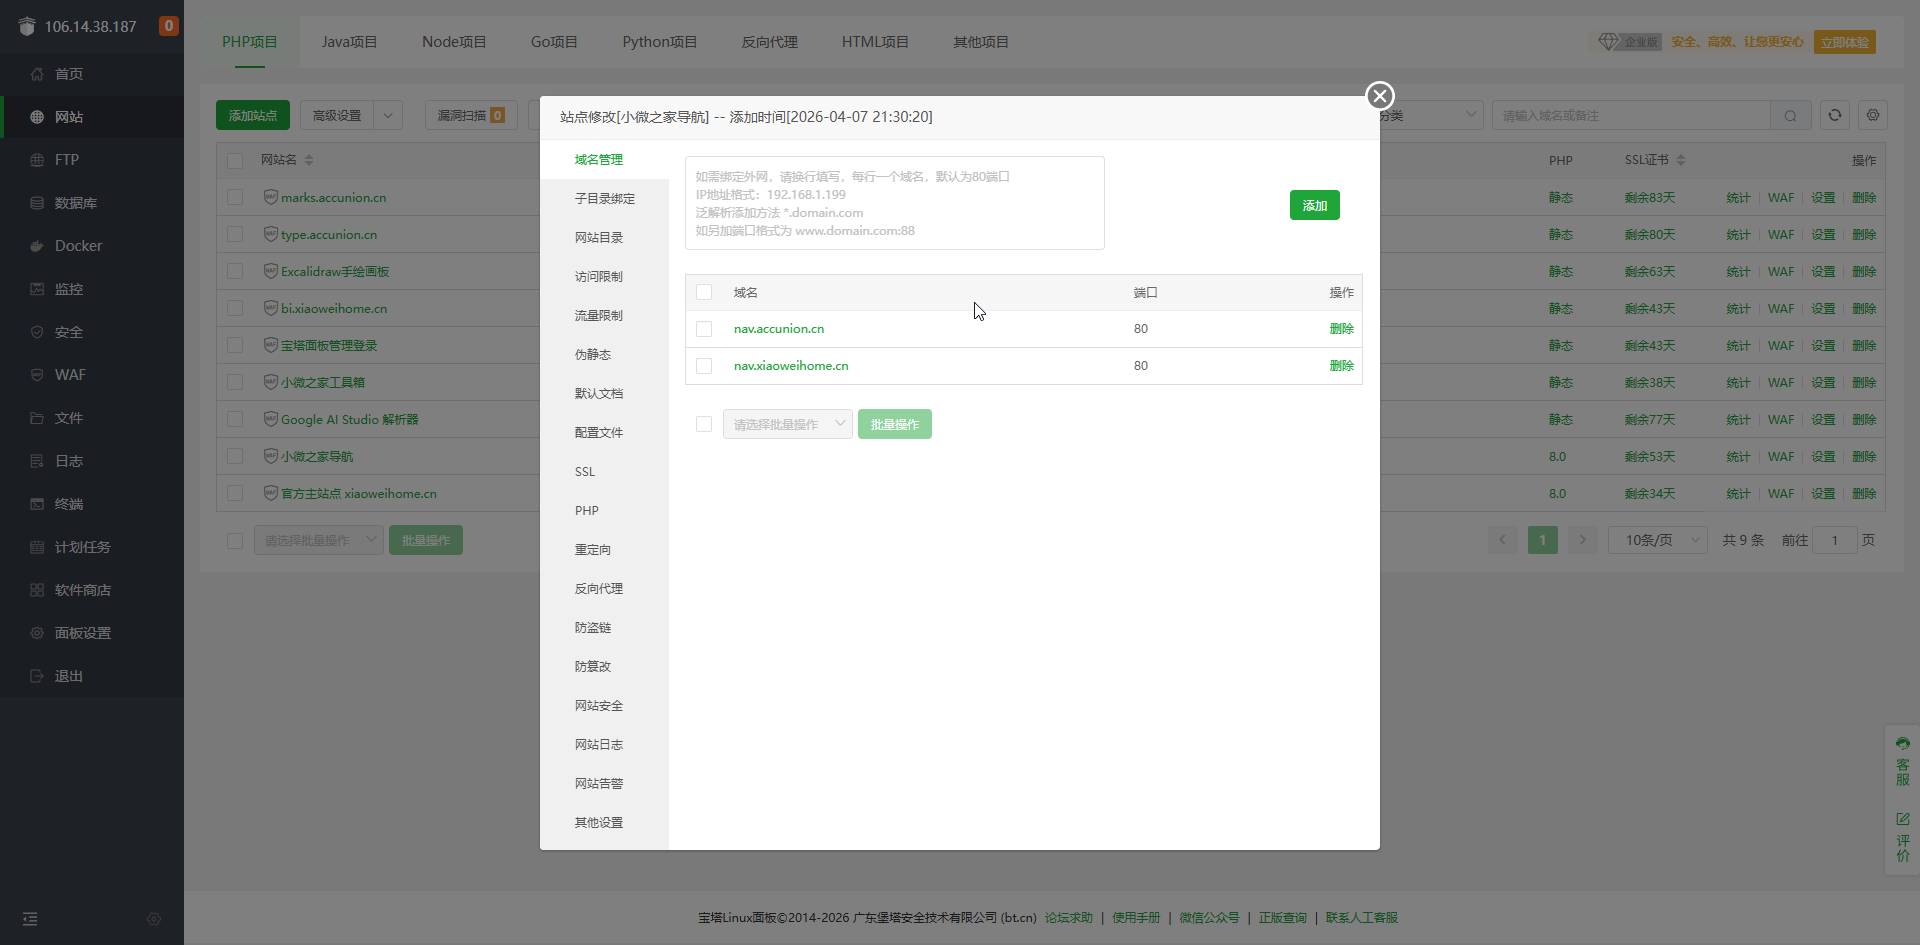
▲ 图 1:战役起点:在宝塔面板解绑旧域名,腾出一为主题授权名额(官方 30 天内只能改一次)
切流第一步就遭遇了当头棒喝:权威 NS 切到新账号后,主站与宝塔后台同时失联:
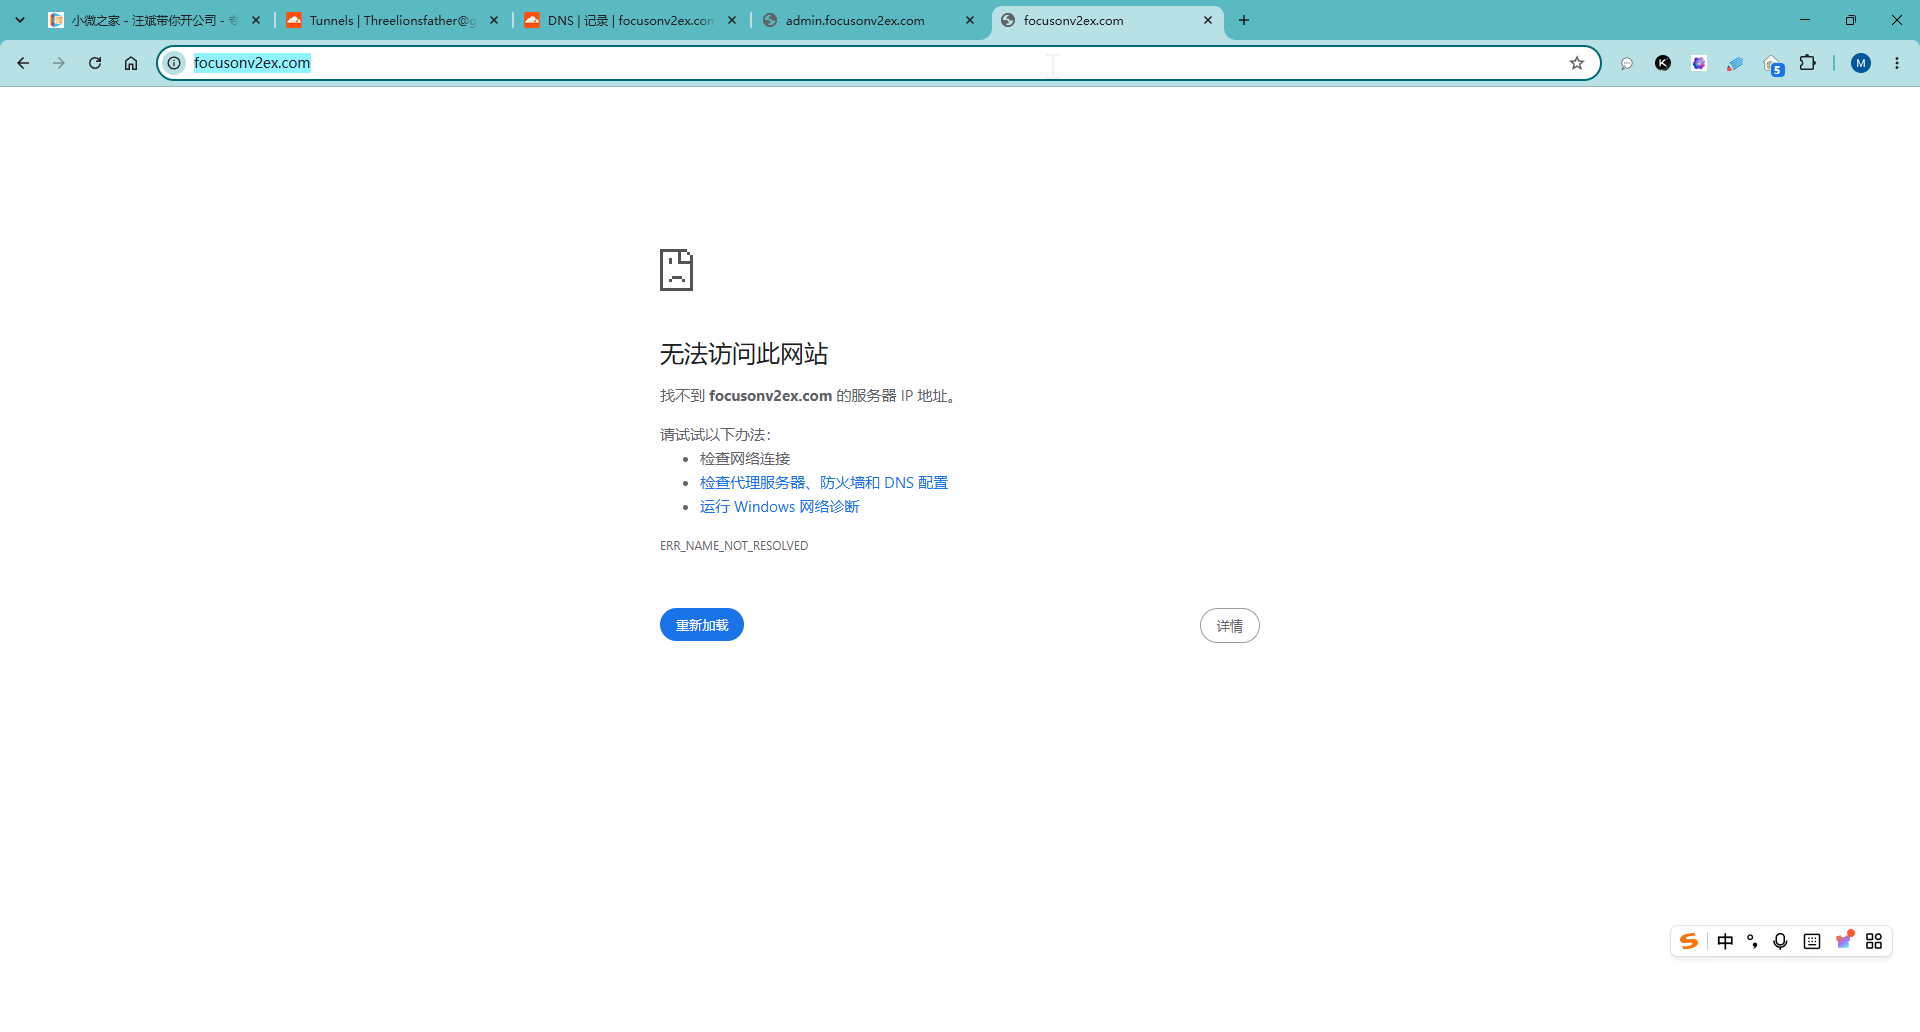
▲ 图 2:午夜惊魂:浏览器访问主站和 admin 后台全线报出灰色的 DNS / 521 故障!
🔥 致命教训一:宝塔高位端口绝不能开 Cloudflare 橙云!
宝塔面板运行在非标端口 :42585。Cloudflare 的免费 CDN 代理(橙色小云朵)默认**只放行 80、443、8080 等几个固定 HTTP 端口**!一旦把 admin.focusonv2ex.com 开了橙云,Cloudflare 边缘节点会直接拒绝连接 42585 端口,导致站长连管理面板都登不上去!
铁律:所有宝塔面板、SSH、数据库等高位管理端口解析,必须强制点灰小云朵(DNS Only / 仅限 DNS)!
二、 战地重建:15 条关键 DNS 解析精确平移
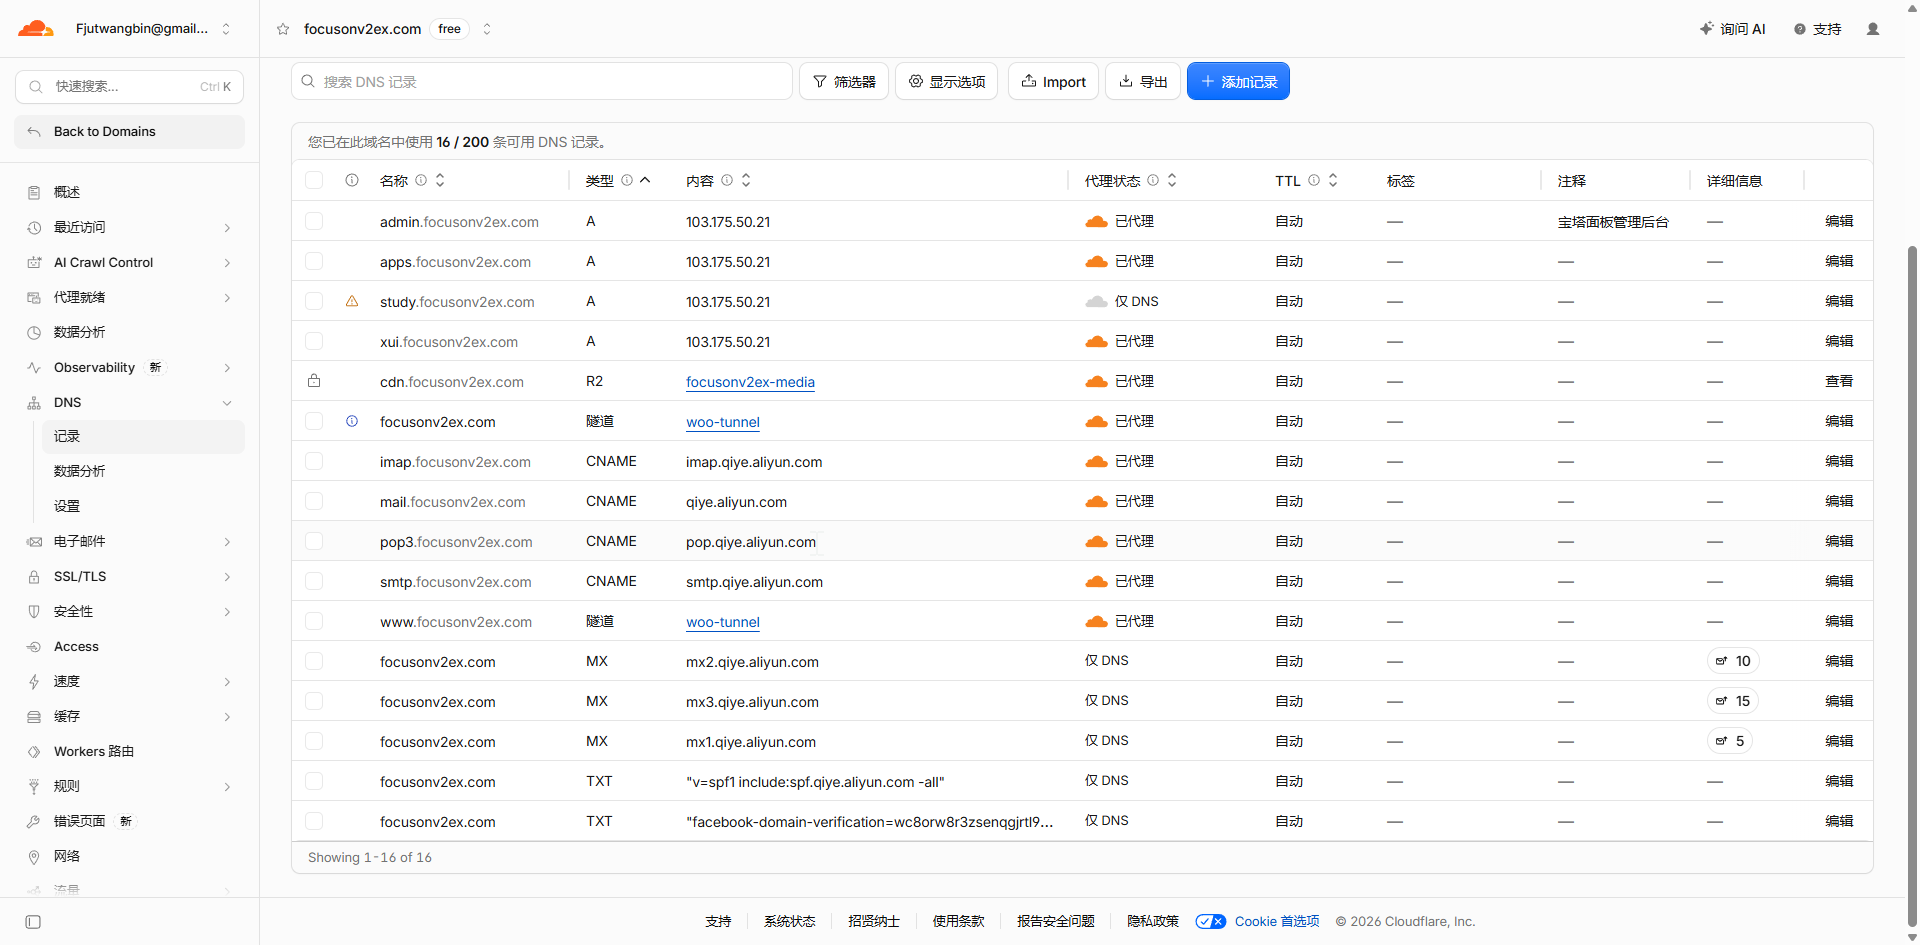
▲ 图 3:从旧账号抢救导出的完整 DNS 解析清单,包含邮件 MX、SPF、TXT 校验与子域
逐一在新账号重建 15 条关键记录,确保企业邮箱、Cloudflare Tunnel 隧道、以及对象存储 CDN 域名 cdn.focusonv2ex.com 全部精准回源到马来西亚 VPS(103.175.50.21)。
三、 证书死锁:Let’s Encrypt 在 CDN 遮蔽下的终极破局
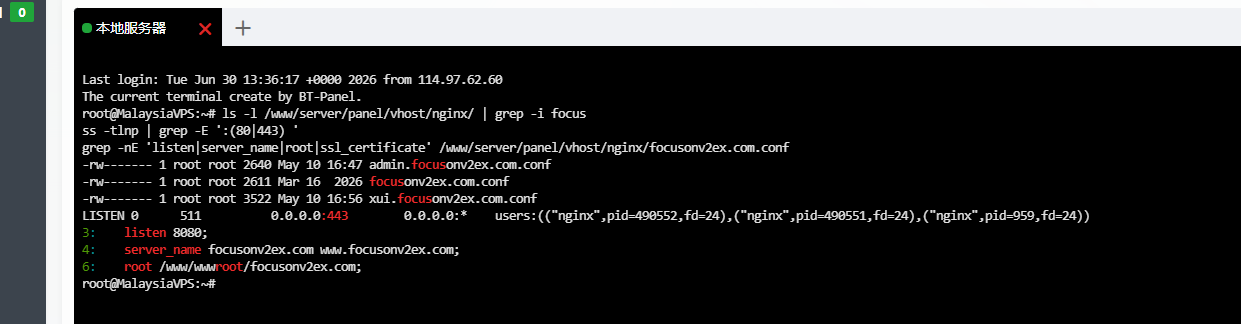
▲ 图 4:终端排错现场:排查 Nginx 端口监听与 Let’s Encrypt ACME 报错根因
很多站长最困惑的一步:为什么配置了 Cloudflare Full (Strict) 严格加密模式后,全网狂报 Error 525 SSL Handshake Failed?
真相是:Let’s Encrypt 默认采用 HTTP-01 文件验证(访问 .well-known/acme-challenge)。由于 Cloudflare 开启了“总是使用 HTTPS”与 CDN 缓存重定向,Let’s Encrypt 的验证机器人根本访问不到源站物理文件,直接导致证书签发死锁失败!
破局绝招:改用 DNS-01 TXT 验证手工签发!
在宝塔面板选择“手动 DNS 验证”,获取
在宝塔面板选择“手动 DNS 验证”,获取
_acme-challenge 的 TXT 记录值,直接在 Cloudflare 新账号中添加 TXT 记录。绕过一切 HTTP 代理阻碍,10 秒内成功签发源站 Nginx 443 原生证书!
四、 大团圆与出海站长避险指南
▲ 图 5:全线绿灯!主站、后台、CDN 对象存储全部满血复活!
这场午夜跨账号大迁移的血泪教训,凝结成了 3 条所有出海站长必须打印贴在墙上的铁律:
- 迁 NS 前必须导出完整 DNS 记录:千万别信自己的记忆力,遗漏一条 MX 记录就能让企业邮箱瘫痪半个月;
- 管理端口必须灰云(DNS Only):宝塔、SSH、后台特定端口绝不能开启 Cloudflare 代理;
- 源站证书死锁认准 DNS TXT 验证:面对 CDN 遮蔽造成的 525 握手失败,DNS-01 验证永远是最可靠的破冰钥匙。
© 版权声明
文章版权归作者所有,未经允许请勿转载。