老汪的技术自留地
“做自媒体出海和独立站运维这几年,我最常对技术朋友说的一句话就是:技术难题从不会凭空消失,但每一次躬身入局的真实踩坑,都是你建立自媒体护城河的最硬核素材。这几天我手里一台承载着生产级 WordPress 博客与私人高速中转节点的海外 VPS 突然全线报死(客户端真连接全部显示 -1)。上一任维护折腾了好几天不仅没解决,反而越陷越深。今天这篇手记,就是我亲自下场排查,从迷雾重重的各路假象中抽丝剥茧,最终实锤国家级骨干网路由黑洞并完成 Nginx 443 终极伪装架构升级的完整避坑全景录。”
熟悉我老汪的朋友都知道,我有一台常驻在马来西亚吉隆坡顶级机房(Cyberjaya CX2)的云服务器。这台机器承载着我的企业级生产 Web 站点以及我自己日常自媒体运营、海外资产打理所需的高速专用节点,从今年 3 月份部署至今一直稳如磐石。然而就在前几天,原本飞速的节点突然在手机和电脑客户端里全部报红——真连接延迟全变成了冷冰冰的 -1!
一、 致命假象:同机网站秒开,为什么节点全连不上?
故障发生后的第一反应,很多人都会怀疑:“是不是服务器宕机了?或者内存跑爆被服务商掐了网线?”
但诡异的是:我用手机关掉 Wi-Fi 纯走国内 5G 蜂窝网络,打开同台 VPS 上的 WordPress 博客站点(focusonv2ex.com),竟然秒开!一点都不卡!
这个现象给当时负责运维的朋友造成了极大的认知误区,导致他坚信:“网站能开,证明这台 VPS 绝对没有被墙!肯定只是高位端口被临时掐断了,只要改改端口或者折腾客户端就行!”
老汪敲黑板 · 避坑关键点一(障眼法真相):
“同机网站能访问”绝对不能作为“VPS 真实 IP 未被墙”的反证!
为什么?因为生产级 WordPress 站点接入了 Cloudflare Anycast CDN(开启了橙色小云朵)!我们在国内用浏览器访问域名时,DNS 解析出来的根本不是海外 VPS 的真实 IP,而是 Cloudflare 位于全球边缘的 Anycast 节点(如
“同机网站能访问”绝对不能作为“VPS 真实 IP 未被墙”的反证!
为什么?因为生产级 WordPress 站点接入了 Cloudflare Anycast CDN(开启了橙色小云朵)!我们在国内用浏览器访问域名时,DNS 解析出来的根本不是海外 VPS 的真实 IP,而是 Cloudflare 位于全球边缘的 Anycast 节点(如
104.21.8.xx)。国内访问的是 Cloudflare,再由 Cloudflare 经海外跨国骨干网回源 VPS。因此,即使 VPS 真实 IP 在国内国际出口被彻底下发黑洞丢包规则,网站在 CDN 掩护下依然能正常秒开!
二、 连环踩坑:被本地 TUN 虚拟网卡与终端代理盲区蒙蔽双眼
既然知道了网站有 CDN 护体,那我们直接测试 VPS 真实 IP 的端口连通性不就行了吗?
然而在这里,运维再次跌入了一个让新手甚至老手都极易崩溃的连环大坑——本地网络调试环境的“全透明接管污染”!
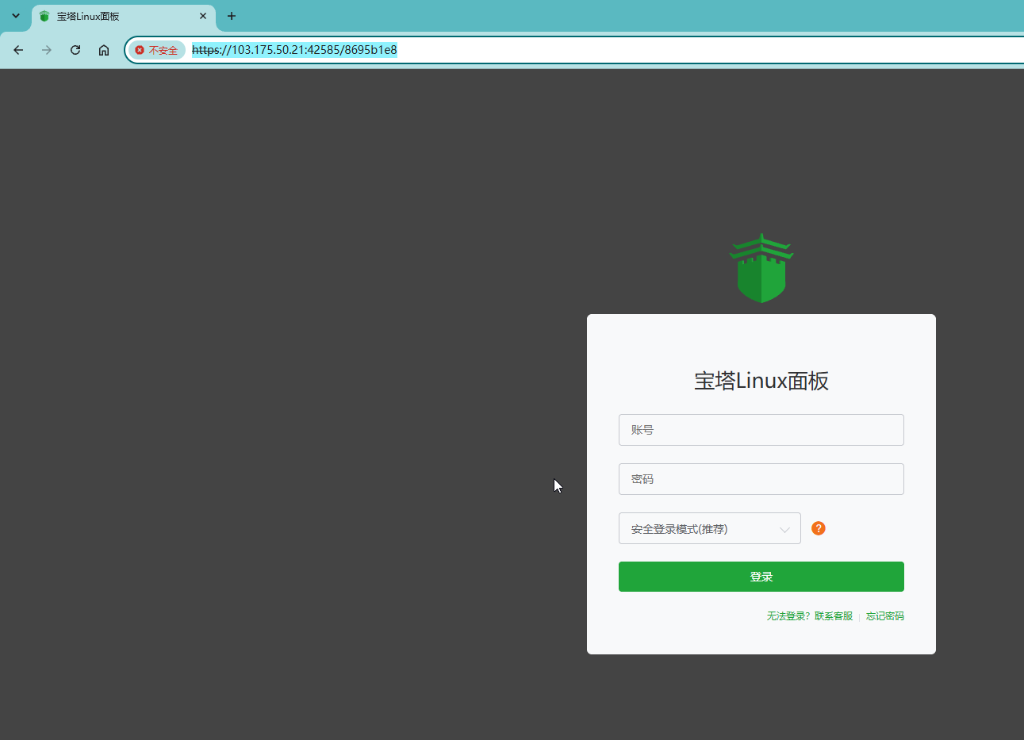
图 1:通过海外中转代理,同机宝塔 Linux 面板(端口 42585)正常秒开,服务健康如常
在本地排查过程中,出现了极其荒谬的一幕:在终端里运行网络检测命令,一会儿显示所有端口全是 BLOCKED;一会儿又出现连 9、13、45678 等服务器根本不可能开放的冷门端口都显示“OPEN”!排查人员甚至一度怀疑是“云桌面遭遇了中间盒劫持”。
老汪的技术深挖 · 避坑关键点二(TUN 虚拟网卡陷阱):
现代代理客户端(如 Clash Verge、v2rayN)如果开启了 Meta TUN 模式,会在宿主机安装一块虚拟网卡(通常是
现代代理客户端(如 Clash Verge、v2rayN)如果开启了 Meta TUN 模式,会在宿主机安装一块虚拟网卡(通常是
28.0.0.1)接管全局默认路由。当你在终端用常规 Socket 发起 TCP 连接时,数据包刚出操作系统内核就被虚拟网卡直接截获并代理了。如果你的代理策略配置了回环或分流规则,你测到的“通与不通”全被虚拟网卡篡改了,根本不是真实的物理公网链路状态!
紧接着是第二个陷阱:为什么用 WindTerm、Xshell 等专业终端去连 VPS 的 SSH(端口 58882),即使在本地挂了代理软件,也死活报错 Remote host closed connection during handshake?
真相是:专业 SSH 客户端底层使用的是原生 Raw TCP Socket,默认完全无视 Windows 系统设置中的 HTTP/PAC 代理!除非在会话高级设置中明确指定 127.0.0.1:7897 SOCKS5 代理隧道,否则它走的依然是直连线路。
三、 铁证如山:强制绑定物理网卡直测 + ITDOG 全国拨测全红
为了彻底撕开所有代理软件、虚拟网卡带来的虚假数据迷雾,我决定亲自上手,用最原始、最硬核的底层网络探测手段查个水落石出!
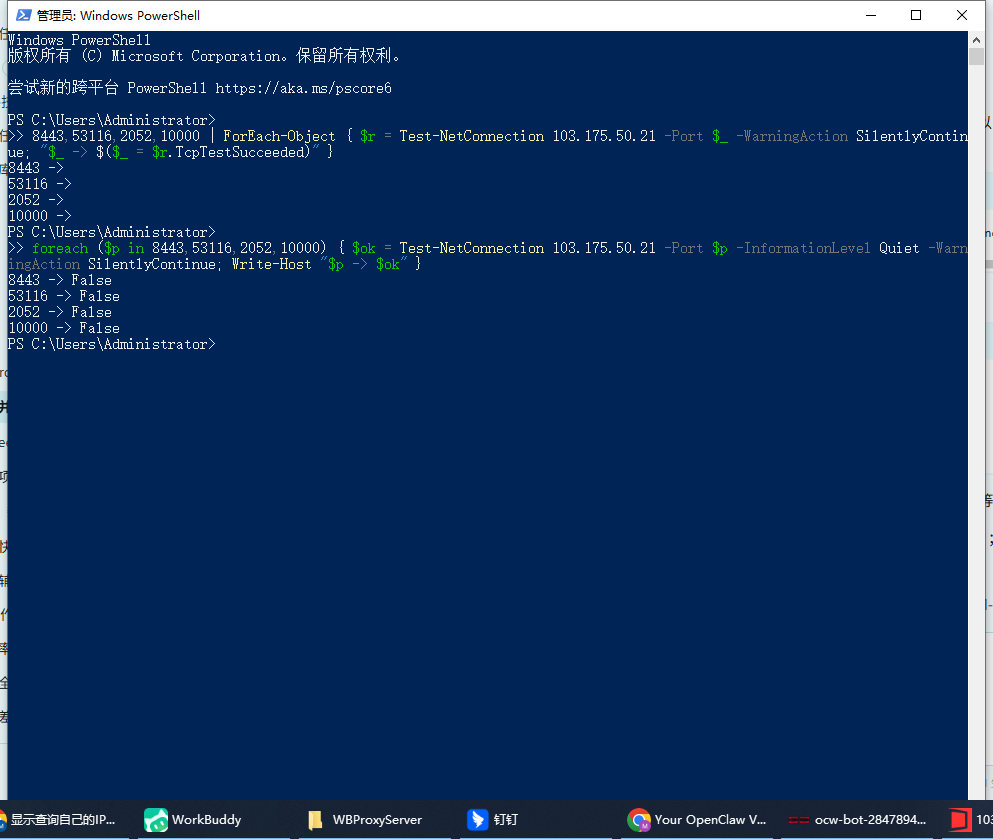
图 2:宿主机显式绑定真实以太网物理网卡(192.168.2.10)对 VPS 真实 IP 核心端口进行直测
我编写了一个底层 Socket 检测脚本,显式绑定宿主机真实以太网网卡物理 IP(192.168.2.10),强行绕过 TUN 路由表,对 VPS 真实 IP 发起原生 TCP 握手:
# 绑定真实物理网卡,杜绝任何 TUN 虚拟网卡插手
$s = New-Object System.Net.Sockets.Socket([System.Net.Sockets.AddressFamily]::InterNetwork, [System.Net.Sockets.SocketType]::Stream, [System.Net.Sockets.ProtocolType]::Tcp)
$s.Bind((New-Object System.Net.IPEndPoint([System.Net.IPAddress]::Parse('192.168.2.10'), 0)))
$res = $s.BeginConnect('103.175.50.x', 443, $null, $null)
$res.AsyncWaitHandle.WaitOne(3000, $false)  # 严格等待 3 秒
# 结果回显:False (100% 超时丢包!)
物理网卡直测结果:连最基础的 80 和 443 端口,全部返回 False!
随后我亲赴国内权威网络多点测速平台 ITDOG (itdog.cn),对该机器 80 端口发起全国 319 个骨干网节点的 TCPing 拨测:
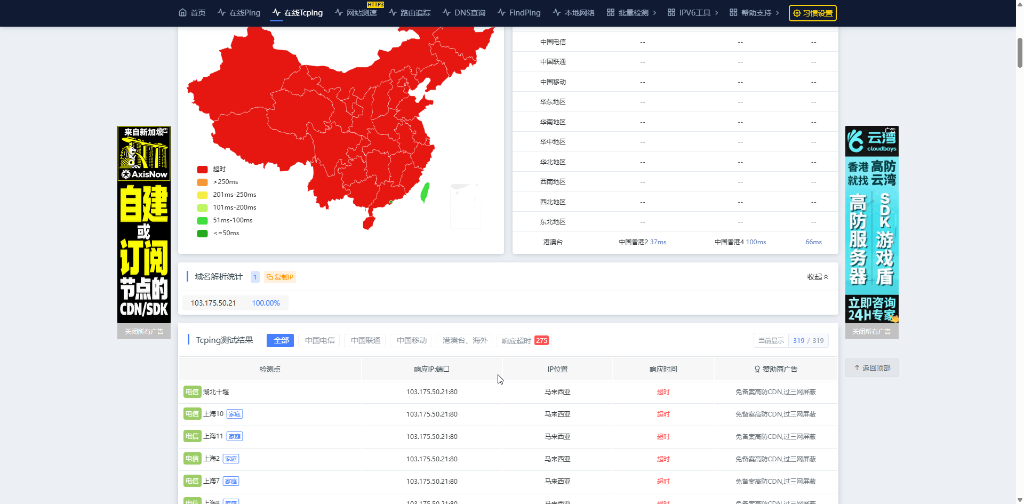
图 3:ITDOG 全国 319 个节点全网拨测,275 节点超时,地图一片猩红,丢包率 100%!
铁证如山,无可辩驳!
全网地图通体血红,电信、联通、移动三大运营商出口全部超时!这证明国家级国际出口网关对该 VPS 真实 IP 下发了最高级别的整机 IP 路由黑洞(Blackhole Null-routing)!不是某个非标端口被限流,而是整机所有进站数据包在国境线路由器上就被直接丢弃!
四、 终极架构设计:坚决不冒 CDN 封号风险,落地“灰云直连 + Nginx 443 反代”
面对整机被封,有人可能会说:“那把节点也套上 Cloudflare 的橙色小云朵 CDN 救活不就行了吗?”
万万不可!做自媒体资产管理,安全底线永远是第一位的!
我的主站域名和 CF 账号之前曾遭遇过网络滥用举报封号险情。Cloudflare 官方免费协议(TOS)中明确严禁通过免费 CDN 中转非网页海量大流量(我的节点月流量动辄超过 1.5TB)。一旦滥用 CDN 代理流量,极易导致 Cloudflare 账号被永久扬号、域名被封杀,到时几十个站点的自媒体资产将毁于一旦!
老汪拍板确立的终极架构哲学:
1. Cloudflare 坚持灰云直连(DNS Only):仅使用 CF 提供的秒级 DNS 解析,流量直达 VPS,零封号风险,同时保持 60~90ms 原生亚太超低延迟;
2. 宝塔双域名 Let’s Encrypt 权威 SSL 覆盖:为二级域名绑定权威双域名证书,彻底消除自签名证书的被探测特征;
3. Nginx 监听 443 端口终结 TLS 握手:前台依然是合法的 WordPress 博客,内部通过秘密路径
4. 长治久安战略:向机房申请更换新 IPv4 解决当下的物理阻断,新 IP 到位后坚决不再裸奔高位端口,永久置于 443 伪装反代护甲之下!
1. Cloudflare 坚持灰云直连(DNS Only):仅使用 CF 提供的秒级 DNS 解析,流量直达 VPS,零封号风险,同时保持 60~90ms 原生亚太超低延迟;
2. 宝塔双域名 Let’s Encrypt 权威 SSL 覆盖:为二级域名绑定权威双域名证书,彻底消除自签名证书的被探测特征;
3. Nginx 监听 443 端口终结 TLS 握手:前台依然是合法的 WordPress 博客,内部通过秘密路径
/v2ray-ws 将 WebSocket 数据流反向代理转交给本地 Xray 内网端口;4. 长治久安战略:向机房申请更换新 IPv4 解决当下的物理阻断,新 IP 到位后坚决不再裸奔高位端口,永久置于 443 伪装反代护甲之下!
五、 架构落地全实操:4 步手搓生产级 443 反代伪装
整个架构的落地完全在宝塔面板与 Nginx 中完成,全程零破坏既有 WordPress 博客:
第一步:Cloudflare 添加二级域名灰云 A 记录
在 Cloudflare DNS 控制台,添加 node.focusonv2ex.com 指向 VPS 真实 IP,Proxy status 保持为 DNS Only(灰色小云朵)。虽然控制台会弹出一个黄色感叹号提示“正在暴露源站 IP 地址”,但这正是我们直连所必须的,正常忽略即可。
第二步:宝塔站点添加子域名并签发双域名权威 SSL 证书
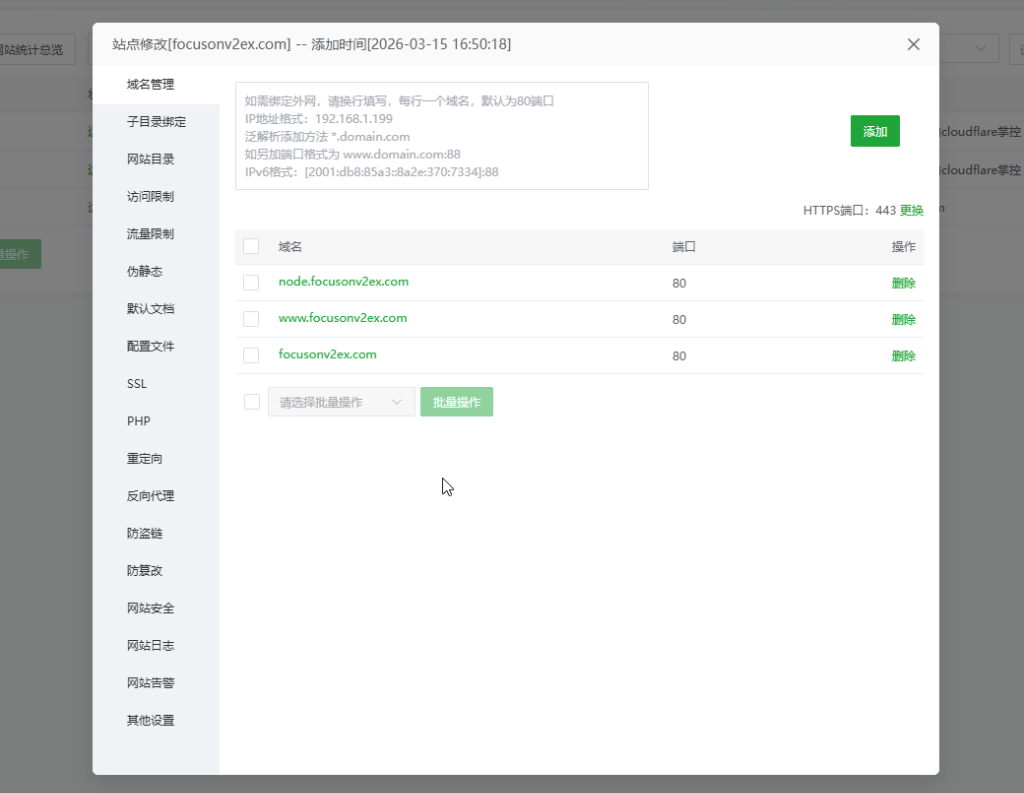
图 4:在已有生产 WordPress 站点中直接添加 node 子域名,端口 80/443 即刻就绪
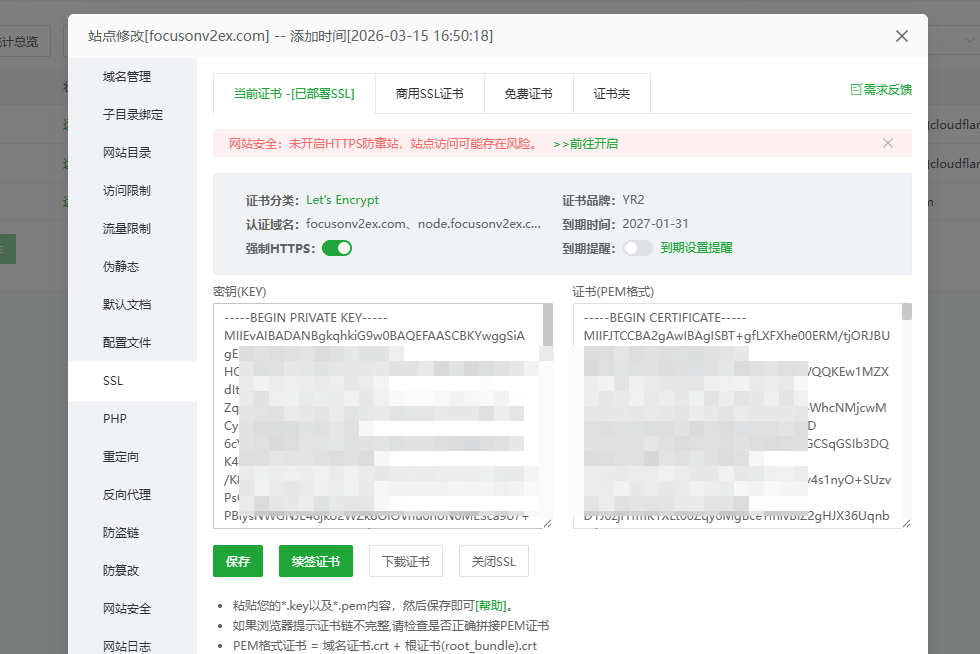
图 5:Let’s Encrypt 证书中心成功签发双域名权威证书,有效期至 2027 年并开启强制 HTTPS
第三步:Nginx 站点配置植入 /v2ray-ws 隐藏反代规则
在宝塔站点的 Nginx 配置文件底部,紧贴着最后一个 } 之前,植入这段纯正的 WebSocket 反代块:
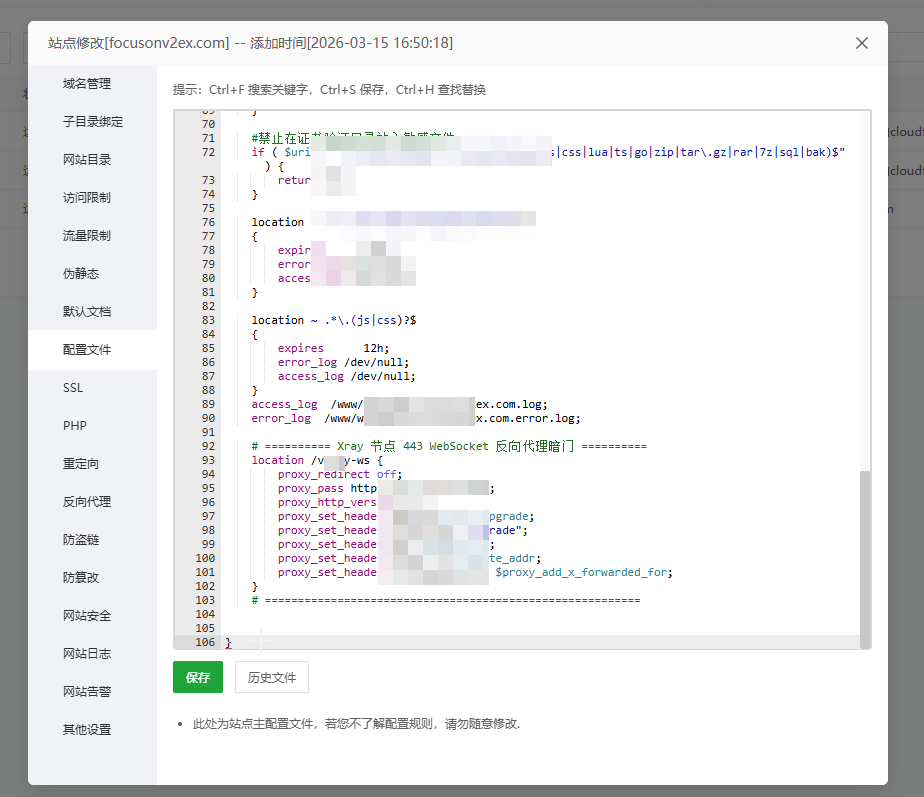
图 6:宝塔站点 Nginx 配置文件中成功保存 /v2ray-ws 反向代理至本地 2052 端口规则
# ----------------------------------------------------------------
# 老汪 443 端口 WebSocket 隐藏反向代理核心规则
# ----------------------------------------------------------------
location /v2ray-ws {
    proxy_redirect off;
    proxy_pass http://127.0.0.1:2052; # 转发给底层 Xray 本地端口
    proxy_http_version 1.1;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
    proxy_set_header Host $http_host;
    proxy_read_timeout 300s;
}
第四步:3X-UI 面板入站节点精准闭环
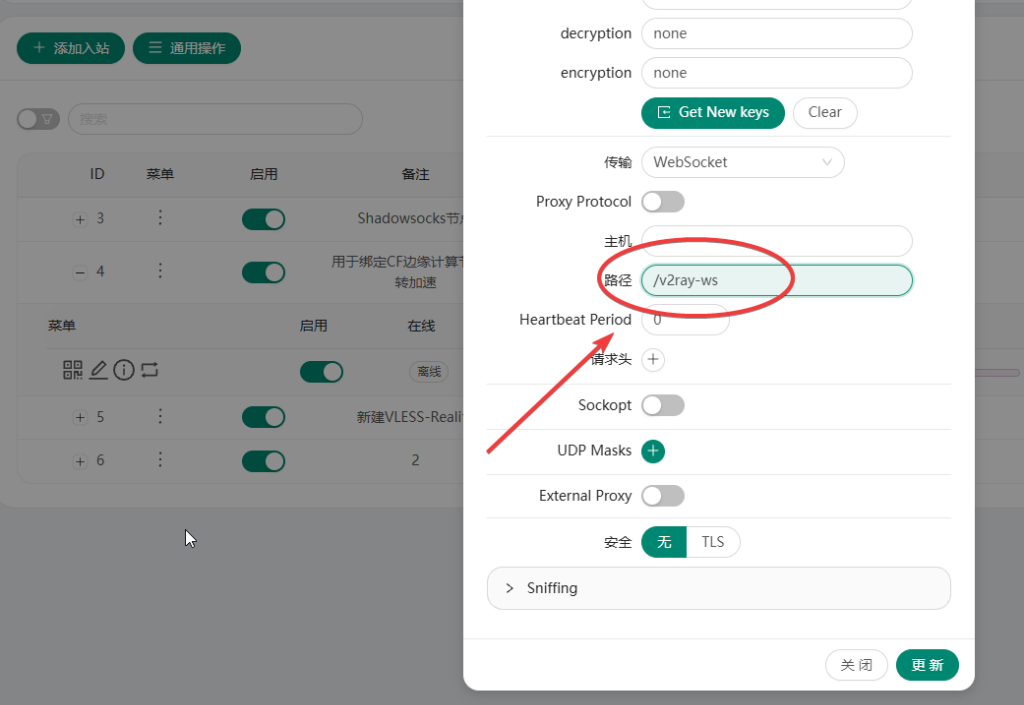
图 7:3X-UI 管理面板入站列表中,将 2052 端口 VLESS-WS 节点的路径精确设为 /v2ray-ws
六、 换 IP 优雅迁移:30 秒极速切换三步走手册
因为机房属于正规持牌机构,我通过向 GB Network 官方技术支持发起工单(以跨国企业网站遭遇骨干网路由黑洞为由),申请更换全新分配的干净 IPv4 地址。
而得益于我们在前面已经把这套 Nginx 443 伪装反代架构提前搭建完毕,一旦新 IP 分配到位,整个生产环境与所有节点客户端的切换迁移只需要优雅的 30 秒:
| 执行阶段 | 操作位置 | 具体操作动作 | 迁移耗时与影响 |
|---|---|---|---|
| 第 1 步 | Cloudflare DNS 面板 | 将 focusonv2ex.com 与 www 的 A 记录改为【新 IP】(保持橙云 ☁️) |
10 秒(WordPress 博客无缝回源新机器) |
| 第 2 步 | Cloudflare DNS 面板 | 将 node.focusonv2ex.com 的 A 记录改为【新 IP】(保持灰云 ☁️) |
10 秒(二级域名直达新 IP,客户端零改动) |
| 第 3 步 | 客户端软件 (手机/PC) | 无需更改任何节点参数,选中节点直接按 Ctrl + R 测试真连接 |
10 秒(真连接瞬间恢复为绿色 60~80ms 极速!) |
七、 老汪的技术手记:深挖底层,做有壁垒的自媒体人
很多朋友问我:“老汪,你一个做自媒体和独立站的,天天去折腾底层 Socket、TUN 虚拟网卡、Nginx 反代配置累不累?”
我的回答永远是:累,但极具价值!
- 当别人遇到节点连不上在四处慌乱求助、病急乱投医频繁重启把生产服务器搞宕机时,我们能通过精准的底层网络排查,分秒之内定位国家级路由黑洞;
- 当别人盲目套用免费 CDN 导致自媒体账号面临封禁风险时,我们懂得用“灰云直连 + Nginx 443 伪装”既保全账号安全又榨干原生延迟的性能极限;
- 更重要的是,每一次真刀真枪解决的技术故障,都是 FocusOnV2EX 最硬核的原创自媒体资产!
关注 FocusOnV2EX,我们一起用极客精神与实战经验,玩转全球出海资产与技术自媒体!
© 版权声明
文章版权归作者所有,未经允许请勿转载。