来自自媒体主理人的真实发端
“在简繁互转旁边有一个登录按钮,这个按钮其实只是给管理员登录的吧?我这个导航站没有让用户注册的场景吧?如果是这样,是不是把它隐藏掉最好,免得被人发现?”
—— 刚刚调好简繁切换按钮,老汪敏锐的目光立刻盯上了紧贴着它的那个醒目的红色头像图标。
在网站建设中,很多站长习惯于“主题给什么就留什么”,从不怀疑模板默认元素的合理性。但老汪的这一句质疑,精准道出了**独立站产品设计与安全加固中最关键的一环**。
一、 翻车审视:免注册公开站点挂着登录入口有多荒谬?
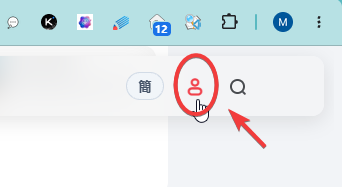
▲ 图 1:老汪截图中圈出的红色头像图标:紧贴在「简/繁」与「搜索」之间,极其扎眼
仔细分析这个小图标的业务逻辑,你会发现它错漏百出:
- 混淆普通用户:FocusOnV2EX 是一个全免费、免注册的全球 AI 工具导航站。读者进来是来找工具、读评测的,看到右上角醒目的登录按钮,第一反应会以为:“难道这网站不注册登录就不能用吗?” 极易引发跳出;
- 点开直接露馅:普通读者好奇点进去,弹出的居然是一个冰冷的 WordPress 原生后台登录框(
wp-login.php),毫无注册通道,体验极其困惑与业余; - 给全网黑客当活靶子:这也是最致命的安全隐患——全网的扫描脚本、僵尸网络(Botnet)24 小时都在爬取包含
wp-login.php的前台链接。你大摇大摆地把它挂在导航栏,相当于在告诉全世界黑客:“来吧,我的后台就在这,快来撞库暴力破解我!”
二、 极简收敛:只对“未登录读者”彻底隐形
如果我们直接粗暴地在主题模板里把登录模块代码删掉,又会导致管理员自己偶尔想在前台快速登录时无门可入。最佳的工程解法是**基于身份上下文的 CSS 安全隔离**:
/* 隐藏前台对外部访客暴露的管理员登录入口(安全加固,避免暴力破解) */
body:not(.logged-in) .header-tools .nav-login,
body:not(.logged-in) .nav-login {
    display: none !important;
}
💡 这套方案的妙处在于:
- 对全网读者与爬虫:
body标签没有.logged-in类,该图标被彻底抹除。前台工具栏瞬间收敛为精致对称的 `[ 简 / 繁 胶囊 ]` 与 `[ 🔍 全站搜索 ]`,视觉干净高级; - 对全网自动化黑客:前台 HTML 再也找不到
wp-login.php的锚点外链,爬虫无法顺藤摸瓜找到爆破入口; - 对管理员本人:日常管理直接通过收藏夹书签访问后台;一旦在当前浏览器登录成功,
body自动注入.logged-in,前台管理条照常可用。
三、 总结:做减法才是独立站的高级感
很多时候,网站的质感不在于你堆砌了多少功能,而在于你敢于果断砍掉多少画蛇添足的废件。
一个免注册的导航站,果断隐藏登录入口,不仅彻底堵死了一条全网自动爆破的安全隐患,更换来了顶部工具栏极其纯粹的极客美感。
© 版权声明
文章版权归作者所有,未经允许请勿转载。